

Ευπάθεια στο ChatGPT επέτρεπε υποκλοπή δεδομένων με παράκαμψη του Lockdown Mode
Η Check Point Research εντόπισε κρίσιμη ευπάθεια στο Lockdown Mode του ChatGPT που επέτρεπε την υποκλοπή δεδομένων. Διαβάστε πώς η OpenAI αντιμετώπισε το πρόβλημα.
Σύνοψη
- Η Check Point Research ανακάλυψε μια ευπάθεια που επέτρεπε την παράκαμψη του Lockdown Mode στο ChatGPT.
- Το κενό ασφαλείας αφορούσε τη δυνατότητα διαρροής συνομιλιών, την εκτέλεση επιθέσεων phishing και τη διανομή κακόβουλου λογισμικού.
- Η εφαρμογή για υπολογιστές επέτρεπε τη μεταφορά δεδομένων χωρίς την παραμικρή ενέργεια ή έγκριση από την πλευρά του χρήστη.
- Η OpenAI ενημερώθηκε υπεύθυνα για το πρόβλημα και έχει ήδη προχωρήσει στη διόρθωση της συγκεκριμένης ευπάθειας.
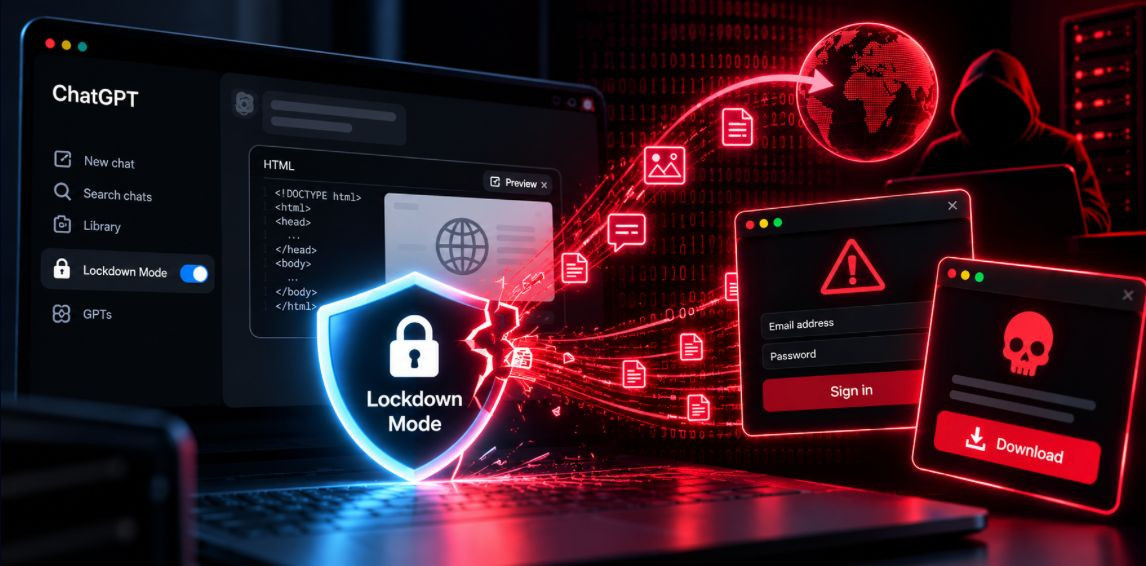
- Η ευπάθεια βασίστηκε σε αδυναμία διαχείρισης αναδυόμενων παραθύρων κατά την προεπισκόπηση κώδικα HTML, η οποία επέτρεπε την έξοδο από το ασφαλές περιβάλλον εκτέλεσης.
Το ChatGPT αποτελεί το κυρίαρχο εργαλείο γενετικής τεχνητής νοημοσύνης για εκατομμύρια επαγγελματίες, ωστόσο, η ασφάλεια των δεδομένων που εισάγονται στην πλατφόρμα παραμένει ένα διαρκές ζητούμενο. Η Check Point Research, το εξειδικευμένο ερευνητικό τμήμα της Check Point Software Technologies, έφερε στο φως μια σημαντική ευπάθεια η οποία επέτρεπε την παράκαμψη του Lockdown Mode του ChatGPT.
Η συγκεκριμένη προηγμένη λειτουργία έχει σχεδιαστεί ακριβώς για την προστασία από τη διαρροή δεδομένων που προκύπτει μέσω εξειδικευμένων επιθέσεων prompt injection. Σύμφωνα με τα ευρήματα της έρευνας, η συγκεκριμένη αδυναμία του συστήματος μπορούσε να αξιοποιηθεί από κακόβουλους παράγοντες για την υποκλοπή περιεχομένου από τις συνομιλίες των χρηστών, τη διεξαγωγή επιθέσεων phishing, καθώς και τη διανομή επικίνδυνου κακόβουλου λογισμικού.
Το πιο ανησυχητικό στοιχείο της επίδειξης που πραγματοποίησαν οι ερευνητές αφορούσε την ικανότητα μεταφοράς ευαίσθητων δεδομένων χωρίς να απαιτείται κανένα κλικ ή έγκριση από τον τελικό χρήστη, αξιοποιώντας την εφαρμογή του ChatGPT για desktop. Ευτυχώς, η διαδικασία υπεύθυνης γνωστοποίησης λειτούργησε υποδειγματικά, καθώς η OpenAI προχώρησε στη διόρθωση της ευπάθειας και οι ερευνητές της Check Point Research επιβεβαίωσαν ότι η τεχνική που περιγράφεται στην αναφορά τους δεν μπορεί πλέον να εφαρμοστεί.
Η λειτουργία του Lockdown Mode και η σημασία του Sandbox
Το Lockdown Mode αποτελεί μια προαιρετική αλλά εξαιρετικά κρίσιμη προηγμένη ρύθμιση ασφαλείας, η οποία περιορίζει δραστικά τη δυνατότητα κακόβουλων οδηγιών να οδηγήσουν σε διαρροή πληροφοριών. Οι συγκεκριμένες κακόβουλες οδηγίες συνήθως κρύβονται επιμελώς στο περιεχόμενο που καλείται να επεξεργαστεί το μοντέλο τεχνητής νοημοσύνης. Για να επιτύχει αυτό το επίπεδο προστασίας, η λειτουργία περιορίζει συγκεκριμένες εξερχόμενες συνδέσεις και απενεργοποιεί προηγμένα χαρακτηριστικά όπως το Deep Research, το Agent Mode, τις ενεργές συνδέσεις με διάφορες εξωτερικές υπηρεσίες και τις λήψεις αρχείων.
Κατά τη διάρκεια της ανάλυσής τους, οι ειδικοί της Check Point Research διαπίστωσαν ότι η διαδικασία προεπισκόπησης HTML μέσα στα τμήματα κώδικα του ChatGPT παρουσίαζε μια κρίσιμη αδυναμία στη διαχείριση των αναδυόμενων παραθύρων. Η συγκεκριμένη αδυναμία επέτρεπε την παράκαμψη των αυστηρών ορίων του απομονωμένου περιβάλλοντος εκτέλεσης, γνωστού και ως sandbox. Χρησιμοποιώντας τη μέθοδο των εμφωλευμένων πλαισίων, η ερευνητική ομάδα κατάφερε να ανοίξει περιεχόμενο που βρισκόταν εκτός των αρχικών περιορισμών ασφαλείας, αποδεικνύοντας έμπρακτα ότι ένα σφάλμα στην υλοποίηση της εφαρμογής μπορεί να ακυρώσει τους εξειδικευμένους ελέγχους ασφαλείας του συστήματος τεχνητής νοημοσύνης.
Κίνδυνοι κοινωνικής μηχανικής και αθόρυβη διαρροή δεδομένων
Ο έλεγχος του περιεχομένου ενός αναδυόμενου παραθύρου ανοίγει τον δρόμο για τη δημιουργία εξαιρετικά πειστικών μηνυμάτων κοινωνικής μηχανικής, τα οποία εμφανίζονται μέσα σε ένα απόλυτα γνώριμο και αξιόπιστο περιβάλλον για τον χρήστη. Στο πλαίσιο της εφαρμογής για υπολογιστές, οι ερευνητές παρουσίασαν με επιτυχία μια ψεύτικη ενημέρωση του ChatGPT, η οποία παρότρυνε τον χρήστη να προχωρήσει στη λήψη malware. Παράλληλα, επέδειξαν τη δυνατότητα μιας εξαναγκασμένης αποσύνδεσης του χρήστη από τον λογαριασμό του, η οποία θα μπορούσε να τον οδηγήσει απευθείας σε μια παραπλανητική σελίδα σύνδεσης για την υποκλοπή των διαπιστευτηρίων του.
Το πλέον κρίσιμο σενάριο που εξετάστηκε αφορούσε την εφαρμογή για υπολογιστές που βασίζεται στο πλαίσιο ανάπτυξης Electron, η οποία επέτρεπε την ενεργοποίηση αναδυόμενου παραθύρου εντελώς αθόρυβα, χωρίς την παραμικρή ενέργεια του χρήστη. Οι ερευνητές της Check Point απέδειξαν ότι ένα ειδικά διαμορφωμένο κακόβουλο GPT μπορούσε να μεταφέρει τα μηνύματα της συνομιλίας σε έναν διακομιστή που έλεγχε ο επιτιθέμενος, ακριβώς τη στιγμή που ο χρήστης συνομιλούσε με το σύστημα. Στις 18 Σεπτεμβρίου 2026, η OpenAI ενημέρωσε επίσημα την Check Point Research ότι προχώρησε στην αφαίρεση των αδειών sandbox που επέτρεπαν τη συγκεκριμένη εκμετάλλευση, εξαλείφοντας τον κίνδυνο για τους χρήστες.
Διαβάστε επίσης
