

Πολλαπλές διαδικτυακές απάτες με αφορμή την κυκλοφορία του νέου iPhone Duo
Επιτήδειοι δημιουργούν πλαστές ιστοσελίδες που αντιγράφουν την αισθητική της Apple, προσφέροντας ανύπαρκτες εκπτώσεις της τάξης του 25% και χρησιμοποιώντας χρονόμετρα αντίστροφης μέτρησης για να εκμαιεύσουν βιαστικές αποφάσεις.
Σύνοψη
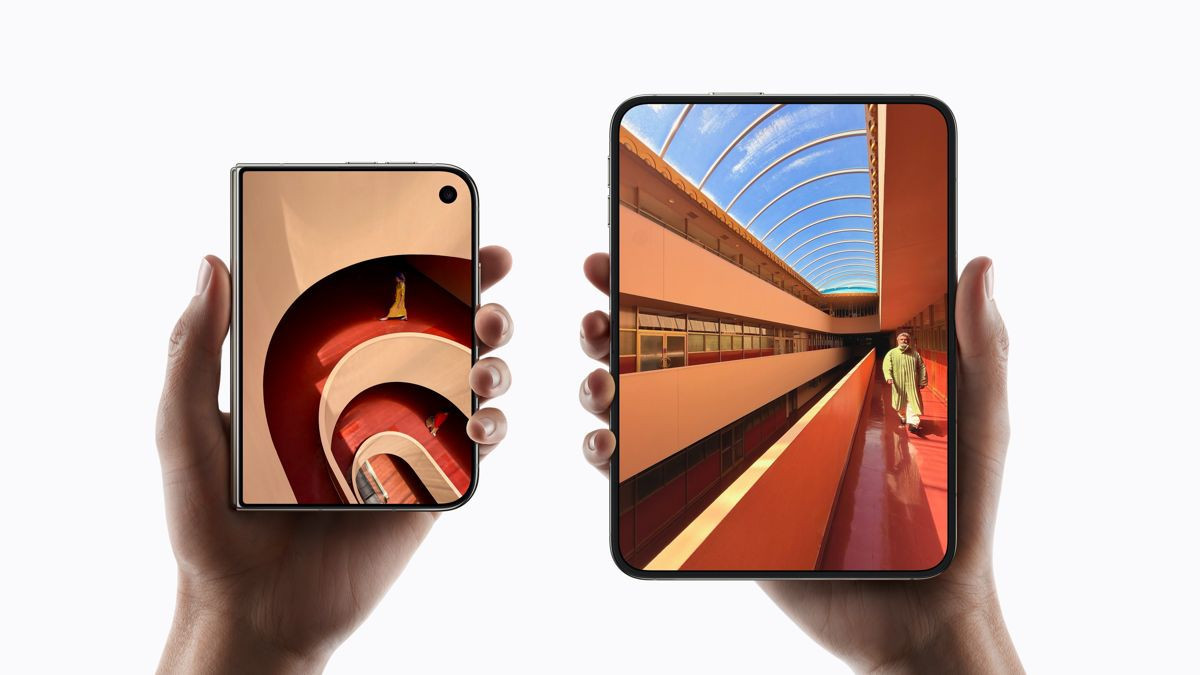
- Η κυκλοφορία του αναδιπλούμενου iPhone Duo από την Apple προκάλεσε την άμεση εμφάνιση πολλαπλών διαδικτυακών απατών που στοχεύουν επίδοξους αγοραστές σε παγκόσμιο επίπεδο.
- Επιτήδειοι δημιουργούν πλαστές ιστοσελίδες που αντιγράφουν την αισθητική της Apple, προσφέροντας ανύπαρκτες εκπτώσεις της τάξης του 25% και χρησιμοποιώντας χρονόμετρα αντίστροφης μέτρησης για να εκμαιεύσουν βιαστικές αποφάσεις.
- Η Kaspersky εντόπισε κακόβουλες σελίδες σε πολλαπλές γλώσσες, οι οποίες επιτρέπουν την επιλογή νομίσματος, καθώς και εξειδικευμένες επιθέσεις κοινωνικής μηχανικής μέσω της εφαρμογής WhatsApp.
- Οι ειδικοί κυβερνοασφάλειας προτείνουν την πραγματοποίηση αγορών αποκλειστικά από επίσημα καταστήματα, τον σχολαστικό έλεγχο των διευθύνσεων URL, τη χρήση εικονικών καρτών πληρωμής και την ενεργοποίηση του ελέγχου ταυτότητας δύο παραγόντων.
Η επίσημη διάθεση του iPhone Duo στις 23 Οκτωβρίου σηματοδότησε την είσοδο της Apple στην κατηγορία των αναδιπλούμενων smartphones, προσελκύοντας το ενδιαφέρον εκατομμυρίων καταναλωτών. Η άφιξη μιας τόσο αναμενόμενης και υψηλού κόστους συσκευής αποτελεί παραδοσιακά ένα εξαιρετικά προσοδοφόρο πεδίο δράσης για τους κυβερνοεγκληματίες, οι οποίοι εκμεταλλεύονται τον ενθουσιασμό του κοινού για να αποσπάσουν χρηματικά ποσά και ευαίσθητα προσωπικά δεδομένα.
Οι αναλυτές της Kaspersky προχώρησαν στον εντοπισμό και την καταγραφή εκτεταμένων εκστρατειών εξαπάτησης, οι οποίες αξιοποιούν εξελιγμένες μεθόδους κοινωνικής μηχανικής και στοχεύουν χρήστες σε παγκόσμια κλίμακα.
Τι αφορούν οι νέες απάτες με το iPhone Duo;
Οι απατεώνες στήνουν παραπλανητικά ηλεκτρονικά καταστήματα που υπόσχονται τεράστιες εκπτώσεις στο νέο iPhone Duo ή άμεση διαθεσιμότητα για προπαραγγελία. Στόχος τους είναι η υποκλοπή στοιχείων επικοινωνίας και η μεταφορά της συναλλαγής σε μη ασφαλή κανάλια επικοινωνίας, ώστε να αποσπάσουν χρήματα χωρίς να αφήσουν ψηφιακά ίχνη στα παραδοσιακά τραπεζικά συστήματα.
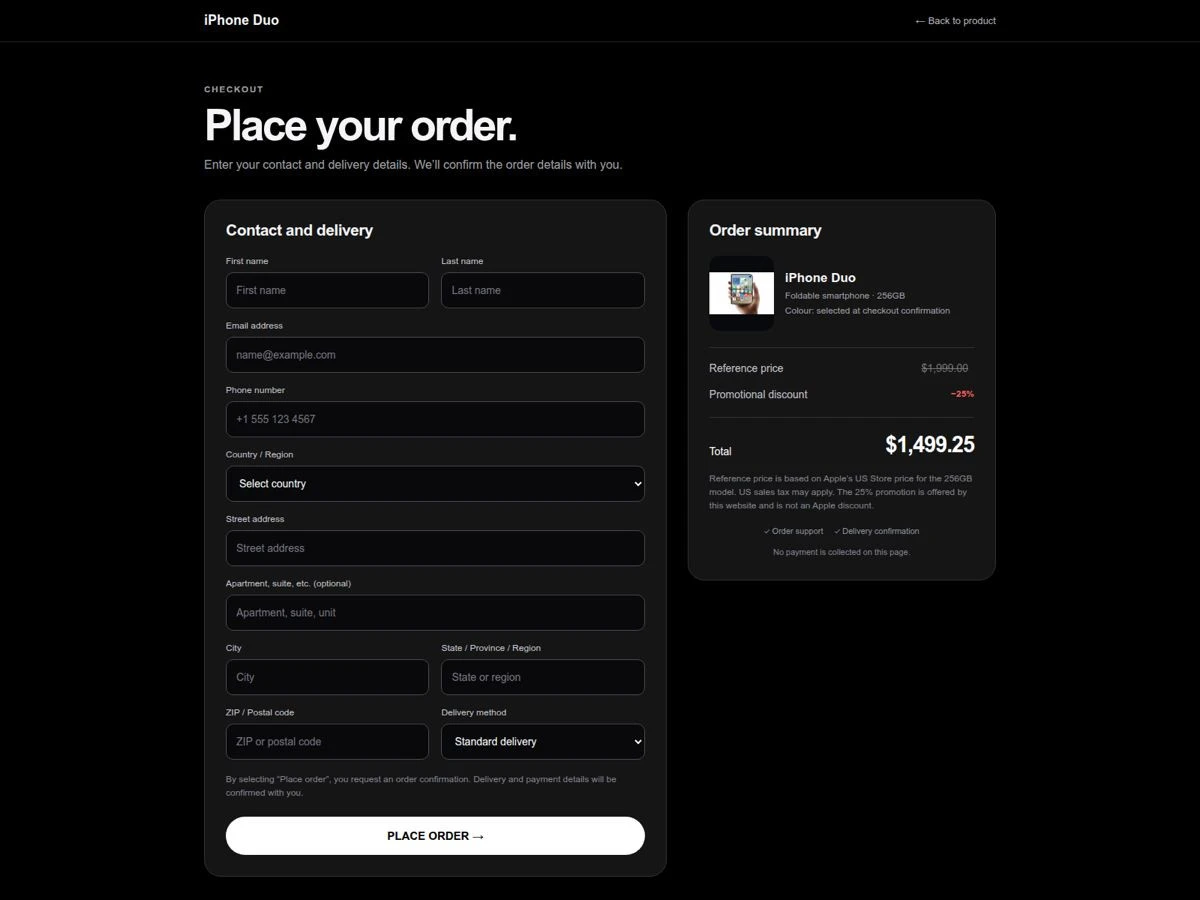
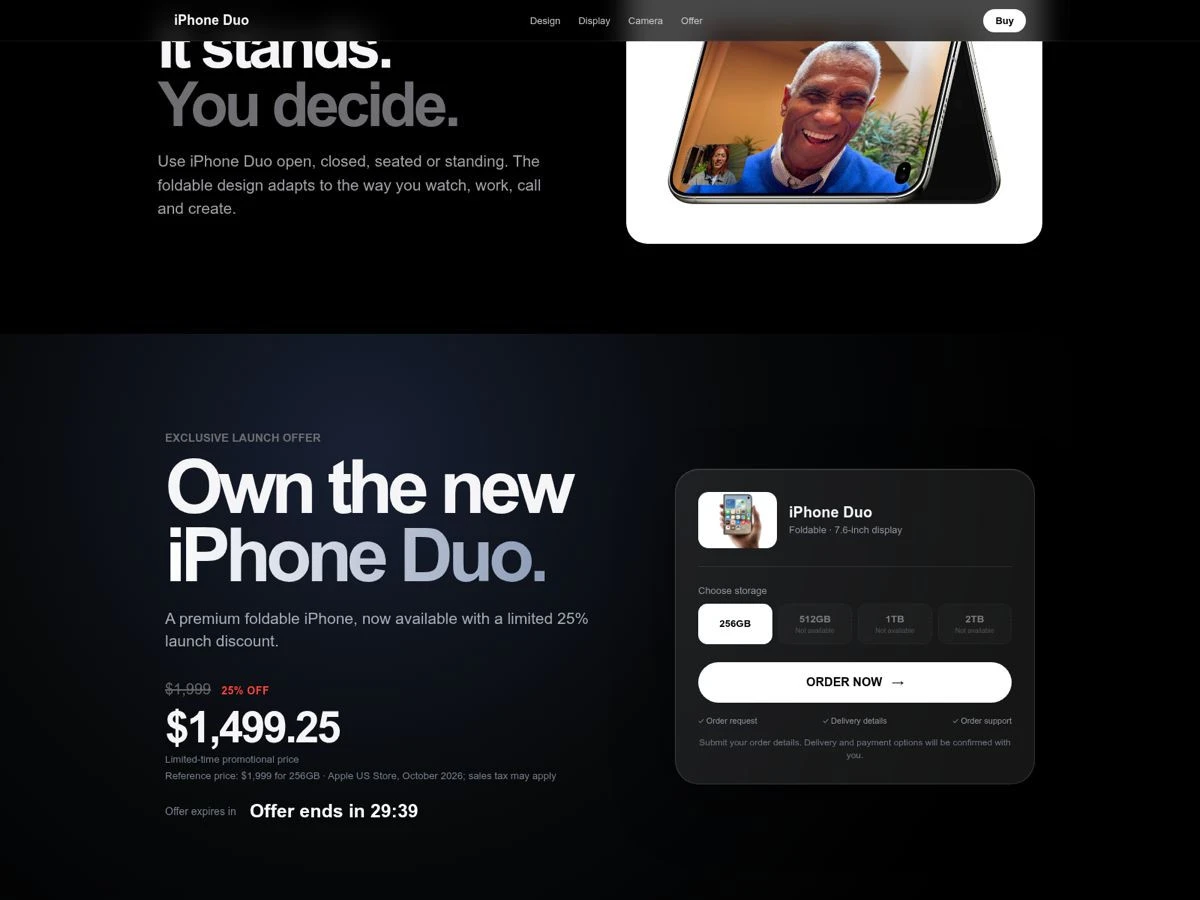
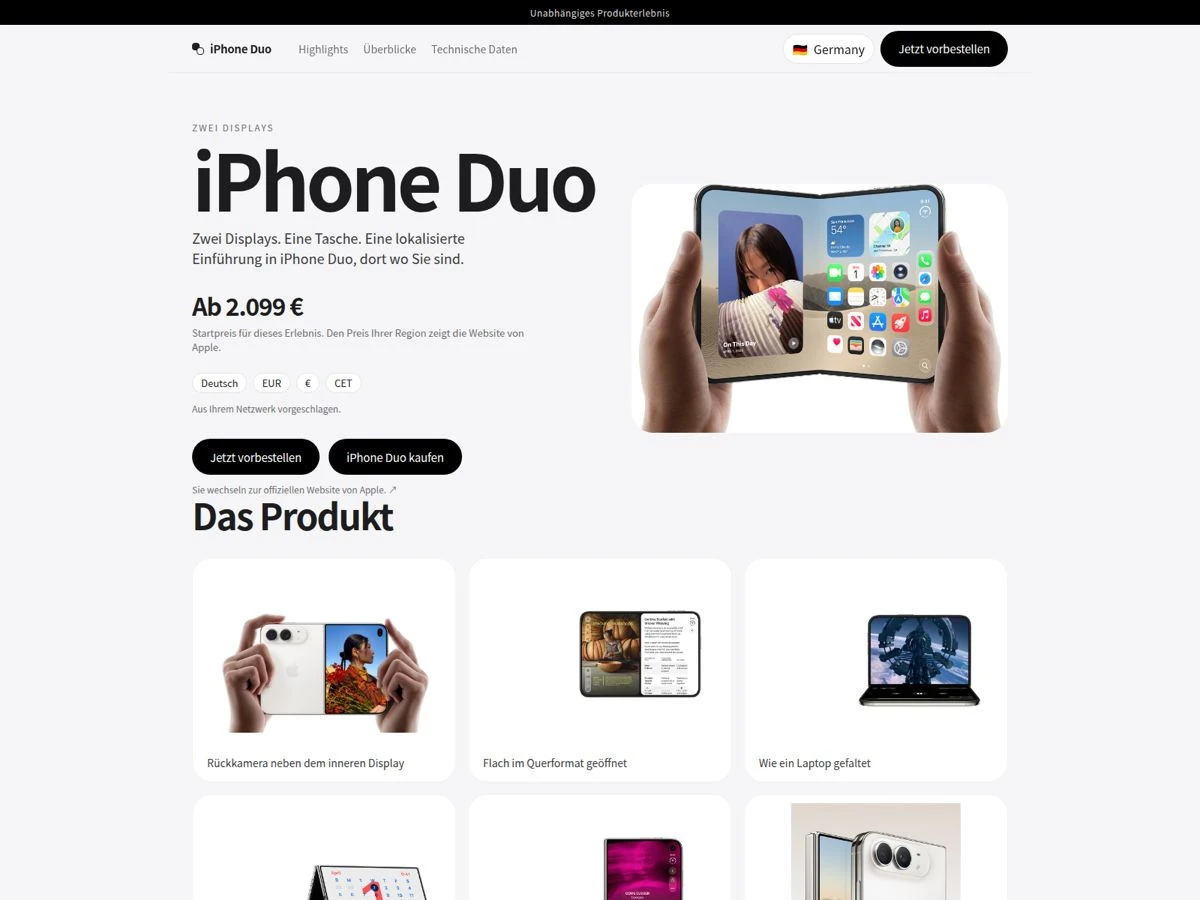
Μια από τις πλέον χαρακτηριστικές περιπτώσεις που καταγράφηκαν αφορά έναν αγγλόφωνο ιστότοπο, ο οποίος είχε σχεδιαστεί με τέτοιο τρόπο ώστε να μιμείται απόλυτα την οπτική ταυτότητα και τη μινιμαλιστική αισθητική της επίσημης ιστοσελίδας της Apple. Η πλαστή σελίδα διαφήμιζε μια δήθεν αποκλειστική έκπτωση 25% για την αγορά του iPhone Duo, πλαισιωμένη από ένα χρονόμετρο αντίστροφης μέτρησης που έδειχνε ότι απομένουν λιγότερα από τριάντα λεπτά για τη λήξη της προσφοράς. Η δημιουργία αυτής της τεχνητής αίσθησης του κατεπείγοντος αποτελεί κλασική τακτική χειραγώγησης, καθώς ωθεί τους καταναλωτές να παρακάμψουν τους βασικούς ελέγχους ασφαλείας και να προχωρήσουν άμεσα στην καταχώριση των στοιχείων τους. Κατά τη διαδικασία της υποτιθέμενης παραγγελίας, η ιστοσελίδα ζητούσε από τους χρήστες να συμπληρώσουν τα στοιχεία επικοινωνίας και τη διεύθυνση αποστολής, χωρίς ωστόσο να απαιτεί την άμεση εισαγωγή στοιχείων τραπεζικής κάρτας. Το σύστημα ενημέρωνε τα θύματα ότι ένας εκπρόσωπος θα επικοινωνήσει μαζί τους σε δεύτερο χρόνο για την επιβεβαίωση της παράδοσης και την ολοκληρωση της πληρωμής, μια πρακτική που αποτελεί το πρώτο στάδιο μιας ευρύτερης απάτης.
Οι κυβερνοεγκληματίες δεν περιορίζουν τη δράση τους στο αγγλόφωνο κοινό, καθώς η Kaspersky εντόπισε ένα ευρύ δίκτυο αντίστοιχων πλαστών ιστοσελίδων μεταφρασμένων σε πολλαπλές γλώσσες. Οι επισκέπτες αυτών των σελίδων είχαν τη δυνατότητα να διαβάσουν τα τεχνικά χαρακτηριστικά της αναδιπλούμενης συσκευής, να επιλέξουν τη γλώσσα προτίμησης τους και να καθορίσουν το νόμισμα της υποτιθέμενης συναλλαγής, προσδίδοντας ένα επιπλέον επίπεδο αληθοφάνειας στην όλη διαδικασία. Για να κατευνάσουν τις όποιες αμφιβολίες των υποψήφιων αγοραστών, οι δημιουργοί αυτών των ιστοσελίδων ισχυρίζονταν ψευδώς ότι η τελική ολοκλήρωση της προπαραγγελίας θα πραγματοποιούνταν μέσω ανακατεύθυνσης στον επίσημο ιστότοπο της Apple.
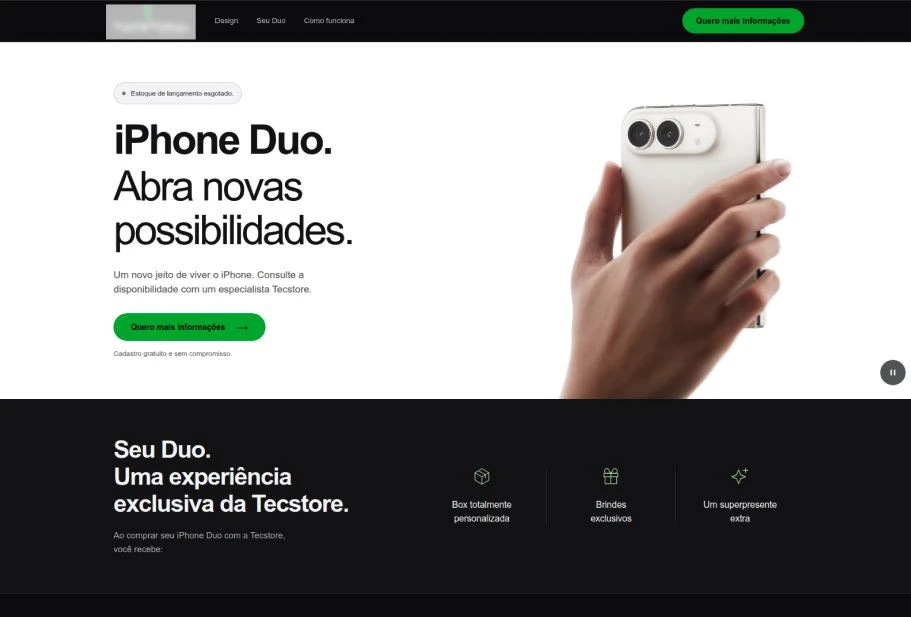
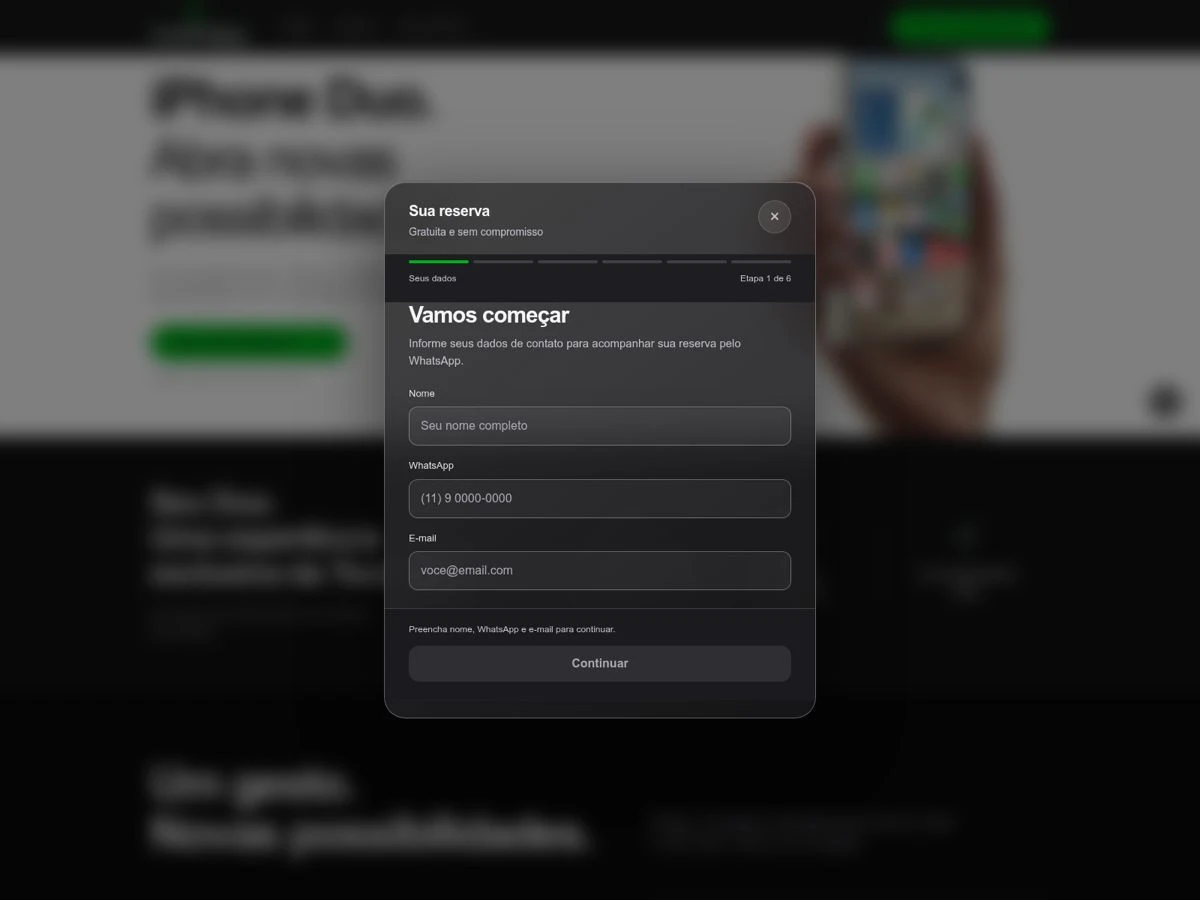
Μια διαφορετική και ιδιαίτερα ανησυχητική προσέγγιση εντοπίστηκε σε εκστρατεία που στόχευε Πορτογάλους καταναλωτές. Οι επιτιθέμενοι προσπαθούσαν να απομακρύνουν τα θύματα από το περιβάλλον του web browser, ζητώντας τους να καταχωρίσουν τον αριθμό τηλεφώνου που έχουν συνδέσει με τον λογαριασμό τους στο WhatsApp, μαζί με τη διεύθυνση email. Η πρόφαση για αυτή τη συλλογή δεδομένων ήταν ο δήθεν έλεγχος της διαθεσιμότητας του προϊόντος, όμως η πραγματική στόχευση αφορούσε την άμεση και διαδραστική επικοινωνία με τα θύματα. Η μεταφορά της συνομιλίας σε εφαρμογές ανταλλαγής μηνυμάτων καθιστά τους χρήστες πολύ πιο ευάλωτους σε προηγμένες τεχνικές κοινωνικής μηχανικής, διευκολύνοντας τους απατεώνες να αποσπάσουν χρήματα μέσω τραπεζικών μεταφορών ή κρυπτονομισμάτων.
Η Olga Altukhova, Senior Web Content Analyst της Kaspersky, επισημαίνει ότι ο ενθουσιασμός που συνοδεύει την κυκλοφορία συσκευών κορυφαίας κατηγορίας μειώνει την προσοχή των καταναλωτών, καθιστώντας τους ιδανικούς στόχους. Οι ενδιαφερόμενοι αγοραστές είναι ήδη προετοιμασμένοι να δαπανήσουν σημαντικά χρηματικά ποσά, γεγονός που τους καθιστά πιο δεκτικούς στο να μοιραστούν προσωπικά ή οικονομικά δεδομένα προκειμένου να εξασφαλίσουν τη συσκευή. Συνεπώς, οποιαδήποτε ανεπίσημη έκπτωση ή διαδικασία ελέγχου διαθεσιμότητας πρέπει να αντιμετωπίζεται με εξαιρετική καχυποψία.
Πώς να προστατευτείτε αποτελεσματικά
Για την αποφυγή οικονομικής ζημίας και την προστασία των προσωπικών δεδομένων κατά την αγορά τεχνολογικών προϊόντων υψηλής αξίας, οι ειδικοί της Kaspersky διατυπώνουν σαφείς οδηγίες ασφαλείας. Οι καταναλωτές οφείλουν να πραγματοποιούν τις αγορές τους αποκλειστικά από τα επίσημα καταστήματα των κατασκευαστών ή από ευρέως αναγνωρισμένα και αξιόπιστα δίκτυα λιανικής πώλησης.
Πριν από την καταχώριση οποιουδήποτε προσωπικού στοιχείου, επιβάλλεται ο σχολαστικός έλεγχος της διεύθυνσης URL στη γραμμή του web browser, ώστε να εντοπίζονται τυχόν τυπογραφικά λάθη ή παραλλαγές που υποδηλώνουν την ύπαρξη πλαστού ιστοτόπου. Η χρήση εξειδικευμένων λύσεων ασφαλείας, οι οποίες ενσωματώνουν τεχνολογίες τεχνητής νοημοσύνης για τον εντοπισμό επιθέσεων phishing σε πραγματικό χρόνο, προσφέρει ένα σημαντικό επίπεδο προστασίας. Το λογισμικό οφείλει να αναλύει τη συμπεριφορά των ιστοσελίδων και να αποκλείει την πρόσβαση σε κακόβουλους συνδέσμους πριν ο χρήστης εκτεθεί στον κίνδυνο.
Όσον αφορά το στάδιο της πληρωμής, συνιστάται θερμά η χρήση εικονικών τραπεζικών καρτών μίας χρήσης ή ψηφιακών πορτοφολιών που αποκρύπτουν τον πραγματικό αριθμό του τραπεζικού λογαριασμού από τον έμπορο. Η διαχείριση των κωδικών πρόσβασης πρέπει να γίνεται μέσω αξιόπιστων password managers, ενώ η καθολική ενεργοποίηση του ελέγχου ταυτότητας δύο παραγόντων (2FA) σε όλους τους διαδικτυακούς λογαριασμούς και τις τραπεζικές εφαρμογές αποτελεί το βασικότερο ανάχωμα απέναντι σε απόπειρες μη εξουσιοδοτημένης πρόσβασης.
Διαβάστε επίσης
