

Η Google απενεργοποίησε το δίκτυο XCPE: Τέλος για 1,3 εκατ. μολυσμένα Android TV boxes
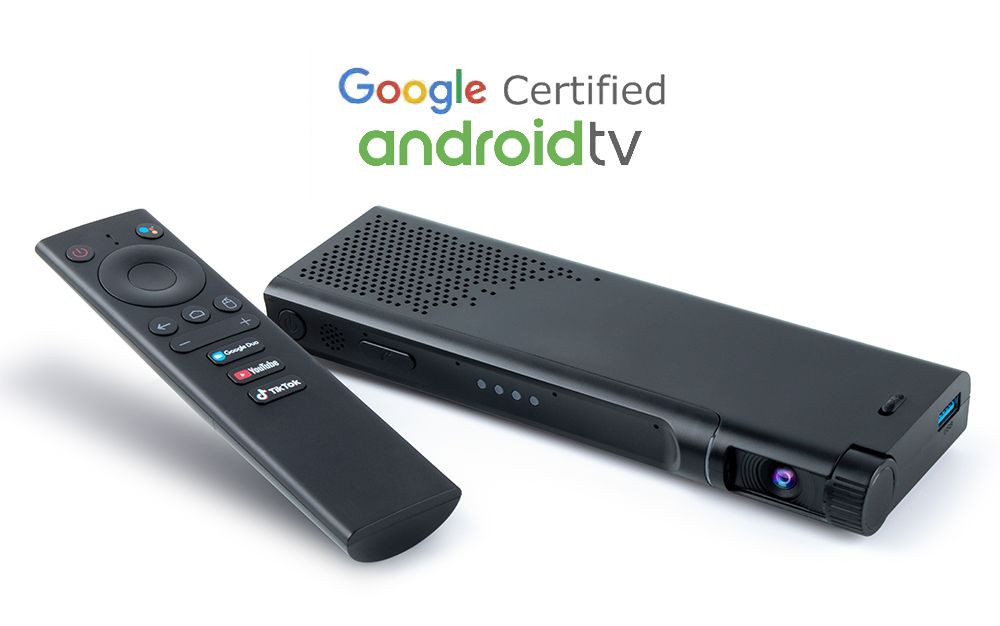
Η Google εξάρθρωσε το κακόβουλο δίκτυο XCPE που βρισκόταν προεγκατεστημένο σε 1,3 εκατομμύρια Android TV boxes της κινεζικής Videostrong. Δείτε πώς να προστατευτείτε από το backdoor malware.
Σύνοψη
- Η ομάδα Threat Intelligence της Google (GTIG) εξάρθρωσε το τεράστιο botnet XCPE, το οποίο είχε μολύνει περισσότερα από 1,3 εκατομμύρια Android TV set-top boxes σε παγκόσμιο επίπεδο.
- Πίσω από την ενσωμάτωση του κακόβουλου κώδικα (backdoor) βρέθηκε η κινεζική κατασκευάστρια Videostrong Technology, η οποία κατασκεύαζε τις συσκευές και εμπορευόταν την πρόσβαση σε κυβερνοεγκληματίες.
- Η Google προχώρησε στην άμεση ανάκληση της άδειας πιστοποίησης της εταιρείας, απαγορεύοντας σε αυτήν και στις θυγατρικές της την κατασκευή οποιασδήποτε συσκευής φέρει τις υπηρεσίες της.
- Το κακόβουλο λογισμικό μετέτρεπε αθόρυβα τις συσκευές των χρηστών σε κόμβους proxy και μηχανές παραγωγής ψεύτικων διαφημιστικών κλικ, παρακάμπτοντας τους ελέγχους του Play Protect.
- Συνιστάται στους καταναλωτές που προμηθεύονται TV boxes από ανεπίσημα ηλεκτρονικά καταστήματα, να ελέγχουν πάντα τη λίστα με τους επίσημους συνεργάτες του Android TV.
Η ομάδα απειλών Threat Intelligence της Google, λειτουργώντας σε άμεση συνεργασία με κορυφαίες εταιρείες κυβερνοασφάλειας και την Εθνική Αστυνομική Υπηρεσία της Ιαπωνίας, προχώρησε στην επιτυχή εξάρθρωση ενός τεράστιου δικτύου botnet που έφερε την ονομασία XCPE. Η πολύπλοκη κακόβουλη υποδομή βρισκόταν βαθιά ριζωμένη στο firmware περισσότερων από 1,3 εκατομμυρίων Android TV set-top boxes, μετατρέποντας τις οικιακές συσκευές ψυχαγωγίας σε πολύτιμα εργαλεία στα χέρια διεθνών κυβερνοεγκληματιών.
Πίσω από την λειτουργία του κακόβουλου δικτύου αποκαλύφθηκε πως βρίσκεται η κινεζική κατασκευάστρια εταιρεία Videostrong Technology, η οποία είχε αναπτύξει και ενσωματώσει σκόπιμα το backdoor στις συσκευές της προκειμένου να ενοικιάζει τις μολυσμένες προσβάσεις και να αποκομίσει τεράστια παράνομα οικονομικά οφέλη.
Ο αντίκτυπος της συντονισμένης επιχείρησης εξάρθρωσης δεν περιορίζεται αποκλειστικά στα 1,3 εκατομμύρια τηλεοπτικά κουτιά της Videostrong, καθώς οι ειδικοί της Google εκτιμούν πως η δράση τους απέκοψε ταυτόχρονα την πρόσβαση των εγκληματιών σε επιπλέον 10 εκατομμύρια μολυσμένες συσκευές του ευρύτερου οικοσυστήματος Internet of Things. Ανάμεσα στον τεράστιο όγκο συσκευών που βρέθηκαν εκτεθειμένες μέσω παράπλευρων οδών διανομής, περιλαμβάνονται μηχανήματα τηλεϊατρικής, συστήματα καραόκε καθώς και επαγγελματικός εξοπλισμός ψηφιακής σήμανσης, γεγονός που αναδεικνύει τις τρομακτικές διαστάσεις του ψηφιακού προβλήματος.
Απέναντι σε αυτές τις πρωτοφανείς παραβιάσεις ασφαλείας, η Google προχώρησε σε άμεση και αμετάκλητη διακοπή της συνεργασίας της με τη Videostrong, επιβάλλοντας οριστικό αποκλεισμό σε οποιεσδήποτε μελλοντικές θυγατρικές ή συνδεδεμένες εταιρείες προσπαθήσουν να εισέλθουν στην αγορά των πιστοποιημένων προμηθευτών λογισμικού του οικοσυστήματος Android. Στην ευρείας κλίμακας προσπάθεια εντοπισμού και διάλυσης της υποδομής συμμετείχαν ενεργά εταιρείες ασφαλείας όπως οι Lumen, HUMAN Security, Plume και Synthient, παρέχοντας κρίσιμα δεδομένα ανάλυσης για τη διακοπή των λειτουργιών ελέγχου.
Τεχνική ανάλυση της απειλής και λειτουργία του backdoor
Το κακόβουλο λογισμικό αξιοποιούσε ένα πρωτόκολλο Message Queuing Telemetry Transport (MQTT) προκειμένου να λαμβάνει κρυφές εντολές σε πραγματικό χρόνο. Αυτό επέτρεπε στους κυβερνοεγκληματίες να μετατρέπουν τις μολυσμένες τηλεοράσεις σε κόμβους δικτύου proxy και μηχανές απάτης διαφημίσεων, ενώ απέκλειαν τη λειτουργία του εργαλείου Google Play Protect.
Αξιοποιώντας προηγμένα τεχνικά μέσα, το κακόβουλο λογισμικό κατάφερνε να παρακάμπτει αποτελεσματικά τους ελέγχους ασφαλείας κατά την πρώτη εκκίνηση του συστήματος από τον ανυποψίαστο καταναλωτή, διαχωρίζοντας ευφυώς τον τηλεχειρισμό από την εκτέλεση του ίδιου του malware. Το προεγκατεστημένο backdoor χρησιμοποιούσε ένα πρωτόκολλο επικοινωνίας δύο σταδίων για τη λήψη παραμέτρων διαμόρφωσης και γεωγραφικών δεδομένων, προτού προχωρήσει στη δημιουργία μιας μόνιμης και εξαιρετικά σταθερής σύνδεσης MQTT. Μέσω αυτού του ελαφρού πρωτοκόλλου δικτύου, το οποίο είναι ιδανικό για απομακρυσμένα συστήματα με χαμηλό εύρος ζώνης, οι χειριστές του botnet αποκτούσαν πλήρη πρόσβαση και δυνατότητα να εκτελούν αθόρυβες εγκαταστάσεις επικίνδυνων εφαρμογών.
Επιπλέον, το σύστημα τους παρείχε άμεση δυνατότητα να καταγράφουν την οθόνη του χρήστη, να υποκλέπτουν ευαίσθητα δεδομένα λογαριασμών μέσω καταγραφής πληκτρολογήσεων (keystroke injection) και να αποκτούν πλήρη εικόνα των συστημάτων που ήταν συνδεδεμένα στο οικιακό δίκτυο. Οι ενότητες νομισματοποίησης (monetization modules) που φορτώνονταν στα μηχανήματα, όπως τα εργαλεία απάτης διαφημίσεων CBOXTV και HiddenView, είχαν σχεδιαστεί αποκλειστικά για να αντλούν διαρκώς οικονομικό κέρδος δημιουργώντας χιλιάδες ψεύτικες προβολές στο παρασκήνιο, χωρίς να γίνεται αντιληπτή απολύτως καμία ύποπτη δραστηριότητα, παρεμβολή ή καθυστέρηση από τον κάτοχο της συσκευής.
Η κατάσταση στην ελληνική αγορά και οδηγίες προστασίας
Οι Έλληνες καταναλωτές που αναζητούν οικονομικές προτάσεις Android TV boxes οφείλουν να επιλέγουν αποκλειστικά κατασκευαστές που περιλαμβάνονται στην επίσημη λίστα συνεργατών της Google. Η απουσία του Play Protect εγκυμονεί σοβαρούς κινδύνους ασφαλείας, καθιστώντας απολύτως απαραίτητη την άμεση αποσύνδεση των υπόπτων μηχανημάτων της Videostrong από το διαδίκτυο.
Η εγχώρια αγορά κατακλύζεται σε καθημερινή βάση από εξαιρετικά προσιτές αλλά αμφιβόλου προέλευσης προτάσεις tv boxes, τα οποία υπόσχονται απεριόριστη πρόσβαση σε περιεχόμενο απαιτώντας ελάχιστο αρχικό κόστος απόκτησης. Πολλοί καταναλωτές καταφεύγουν σε διεθνή ηλεκτρονικά καταστήματα της Ασίας ή αναζητούν ανεπίσημες εισαγωγές μέσω τοπικών πλατφορμών αναζήτησης προϊόντων, επιλέγοντας no-name λύσεις και αγνοώντας πλήρως τους τεράστιους υποκείμενους κινδύνους για την ψηφιακή τους ασφάλεια.
Οι ειδικοί του κλάδου υπογραμμίζουν με έμφαση πως η αγορά ενός smart box οφείλει να πραγματοποιείται αποκλειστικά μέσα από τα επίσημα δίκτυα διανομής επώνυμων κατασκευαστών, καθώς η λειτουργία μιας μολυσμένης συσκευής αφήνει ολόκληρο το οικιακό δίκτυο απόλυτα εκτεθειμένο σε κακόβουλες υποκλοπές προσωπικών δεδομένων. Για την αποτελεσματική θωράκιση των συστημάτων τους, οι χρήστες καλούνται να ελέγχουν τακτικά πως η υπηρεσία ασφαλείας Google Play Protect παραμένει σταθερά ενεργοποιημένη μέσα από τις ρυθμίσεις της συσκευής τους.
Διαβάστε επίσης
