

Παραβίαση ασφαλείας στα iPhone: Το εργαλείο που «παγώνει» τον χρόνο και υποκλέπτει δεδομένα
Σύνοψη
- Πρόσφατη διαρροή αποκαλύπτει ότι η εταιρεία Magnet Forensics έχει αναπτύξει ένα νέο εξάρτημα ονόματι GrayKey Preserve, το οποίο καταφέρνει να παρακάμψει τους προηγμένους μηχανισμούς ασφαλείας που ενσωματώνει η Apple στα iPhone.
- Η μέθοδος εμποδίζει την ενεργοποίηση της λειτουργίας Inactivity Reboot, η οποία υπό φυσιολογικές συνθήκες αναγκάζει τη συσκευή να κάνει επανεκκίνηση και να κλειδώσει σε ύψιστο επίπεδο ασφαλείας μετά από 72 ώρες αδράνειας.
- Παρεμβαίνοντας πιθανότατα στο εσωτερικό ρολόι του λειτουργικού συστήματος και αποκλείοντας τις ασύρματες επικοινωνίες, το εργαλείο διατηρεί το τηλέφωνο σε μια πιο ευάλωτη κατάσταση λειτουργίας.
- Οι αρχές αποκτούν πλέον τη δυνατότητα να ανακτούν δεδομένα που το iOS διαγράφει αυτόματα, όπως μηνύματα iMessage, ιστορικό τοποθεσίας και φωτογραφίες, δημιουργώντας τεράστιες ανησυχίες για την ιδιωτικότητα των χρηστών.
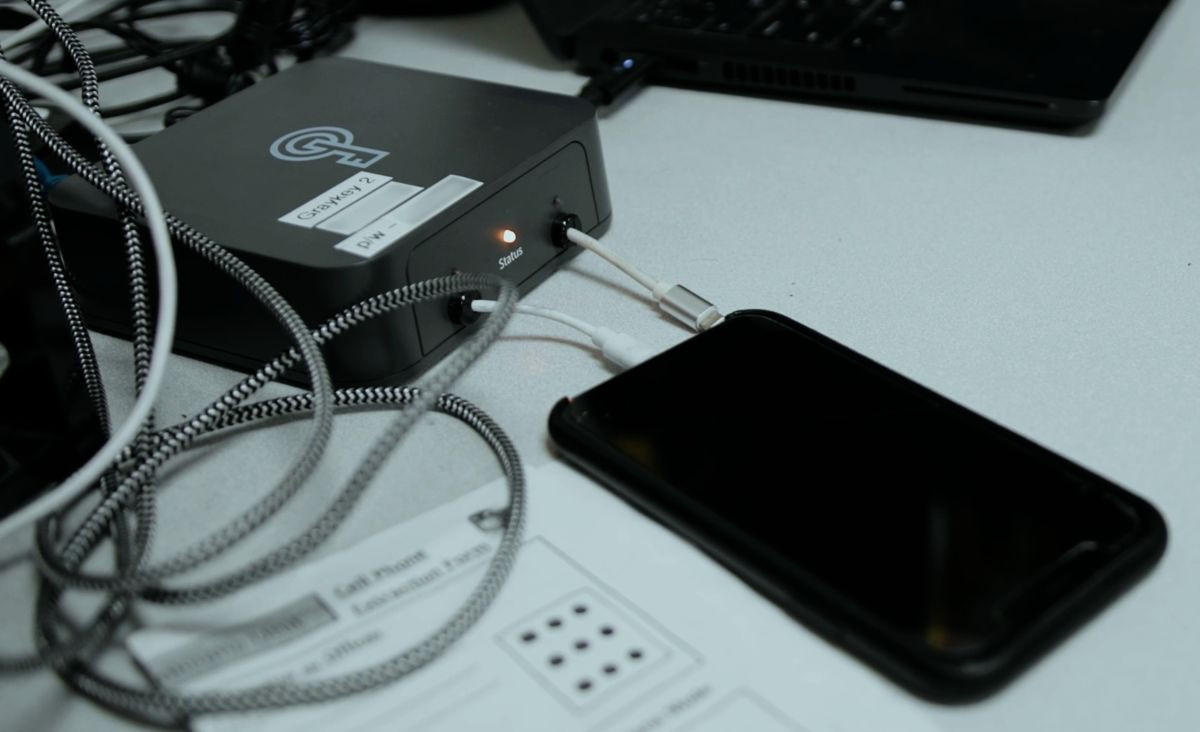
Η Magnet Forensics ανέπτυξε το GrayKey Preserve, μια συσκευή που εμποδίζει το iPhone να εισέλθει στην εξαιρετικά ασφαλή κατάσταση Before First Unlock (BFU). Παρεμβαίνοντας στο εσωτερικό ρολόι του λειτουργικού συστήματος iOS και μπλοκάροντας τις ασύρματες επικοινωνίες, το εργαλείο διατηρεί το iPhone σε κατάσταση After First Unlock (AFU), αποτρέποντας την αυτόματη επανεκκίνηση αδράνειας που φυσιολογικά συμβαίνει μετά από 72 ώρες.
Κύρια χαρακτηριστικά
- Μηχανισμός παράκαμψης: Χειραγώγηση του χρονοδιακόπτη του iOS για την επ’ αόριστον αναστολή της εντολής αδράνειας των 72 ωρών.
- Κατάσταση κρυπτογράφησης: Εγκλωβισμός της συσκευής στο περιβάλλον After First Unlock (AFU), όπου τα κλειδιά αποκρυπτογράφησης παραμένουν μερικώς φορτωμένα στη μνήμη RAM.
- Ανάκτηση δεδομένων: Εξαγωγή υλικού που το σύστημα θα είχε απορρίψει μέσω ρουτινών εκκαθάρισης, όπως cache δεδομένων, διαγραμμένα iMessages και συντεταγμένες GPS.
- Περίοδος εκμετάλλευσης: Το σχετικό υλικό εκπαίδευσης της εταιρείας υποδεικνύει ότι οι αρχές επιβολής του νόμου αξιοποιούν το κενό ασφαλείας τουλάχιστον από τις αρχές του 2025.
Η αρχιτεκτονική κρυπτογράφησης της Apple και ο ρόλος του Inactivity Reboot
Η Apple έχει επενδύσει τεράστιους πόρους για να εξασφαλίσει ότι τα δεδομένα των χρηστών παραμένουν κρυπτογραφημένα και απρόσιτα χωρίς τη ρητή συγκατάθεση του κατόχου της συσκευής. Το οικοσύστημα ασφαλείας του iOS βασίζεται σε ένα πολύπλοκο πλέγμα υλικού και λογισμικού, με τον πυρήνα του συστήματος να καθορίζει δύο ξεχωριστές καταστάσεις λειτουργίας οι οποίες ονομάζονται Before First Unlock (BFU) και After First Unlock (AFU). Όταν ένα iPhone ενεργοποιείται αρχικά και δεν έχει εισαχθεί ακόμη ο κωδικός πρόσβασης, βρίσκεται στην κατάσταση BFU, όπου τα κλειδιά κρυπτογράφησης προστατεύονται απόλυτα μέσα στο Secure Enclave του επεξεργαστή, καθιστώντας αδύνατη την εξαγωγή οποιασδήποτε πληροφορίας.
Μόλις ο χρήστης πληκτρολογήσει τον κωδικό του, το iPhone μεταπίπτει στην κατάσταση AFU, επιτρέποντας σε ορισμένα κλειδιά να παραμείνουν προσωρινά στη μνήμη ώστε να λειτουργούν απρόσκοπτα οι ειδοποιήσεις, οι τηλεφωνικές κλήσεις και οι διεργασίες παρασκηνίου χωρίς να απαιτείται συνεχής ταυτοποίηση. Προκειμένου να θωρακίσει τα τηλέφωνα που χάνονται, κλέβονται ή κατάσχονται, η Apple εισήγαγε τη λειτουργία Inactivity Reboot, μια προληπτική ρουτίνα που αντιλαμβάνεται την απουσία διάδρασης για 72 συνεχόμενες ώρες και προχωρά σε υποχρεωτική επανεκκίνηση. Αυτή η διαδικασία επαναφέρει βιαίως το iPhone στην απροσπέλαστη κατάσταση BFU, διαγράφοντας τα κλειδιά από τη μνήμη και κλείνοντας την πόρτα σε κάθε προσπάθεια ψηφιακής ιατροδικαστικής ανάλυσης από εταιρείες όπως η Cellebrite και η Magnet Forensics.
Το GrayKey Preserve και η χειραγώγηση του χρόνου
Η αναφορά του 404 Media φέρνει στο φως τη δράση της Magnet Forensics και την κυκλοφορία του GrayKey Preserve. Οι ερευνητές ασφαλείας που ανέλυσαν το διαρρεύσαν βίντεο της εταιρείας διαπίστωσαν ότι το νέο υλισμικό επιτρέπει στους χειριστές να «παγώνουν» το iPhone στην πιο ευάλωτη κατάσταση AFU, αποτρέποντας ουσιαστικά την εκτέλεση της επανεκκίνησης. Αν και οι ακριβείς τεχνικές λεπτομέρειες δεν έχουν γίνει γνωστές, οι ειδικοί της κυβερνοασφάλειας εικάζουν ότι το εργαλείο παρεμβαίνει στον πυρήνα του λειτουργικού συστήματος παραποιώντας τη ροή του χρόνου.
Επιβραδύνοντας ή σταματώντας εντελώς το εσωτερικό ρολόι του συστήματος σε συνδυασμό με την ενεργοποίηση της λειτουργίας πτήσης για την αποτροπή επικοινωνίας με τους διακομιστές πρωτοκόλλου ώρας δικτύου, η συσκευή ξεγελιέται και πιστεύει ότι δεν έχουν περάσει οι κρίσιμες 72 ώρες. Το αποτέλεσμα είναι ότι το iPhone δεν εκτελεί ποτέ την εντολή Inactivity Reboot, ενώ παράλληλα διακόπτονται όλες οι αυτοματοποιημένες ρουτίνες εκκαθάρισης που τρέχει το iOS στο παρασκήνιο. Ένας υπάλληλος της Magnet Forensics ακούγεται στο βίντεο να δηλώνει υπερήφανα ότι η αστυνομία έχει πλέον τη δυνατότητα να διατηρεί αυτά τα κρίσιμα δεδομένα για άπειρο χρονικό διάστημα.
Ο αντίκτυπος στην προστασία των προσωπικών δεδομένων
Η παραβίαση αυτού του κρίσιμου μηχανισμού προστασίας δημιουργεί βαθιές ανησυχίες για το απόρρητο των επικοινωνιών, καθώς η λειτουργία Evidence Preservation Mode προσφέρει στους χειριστές πρόσβαση σε αρχεία που οι χρήστες θεωρούσαν οριστικά διαγραμμένα. Η παύση των διεργασιών εκκαθάρισης του συστήματος επιτρέπει την ανάκτηση ευαίσθητων πληροφοριών, όπως μηνύματα που έχουν διαγραφεί από την εφαρμογή iMessage, αρχεία καταγραφής τοποθεσίας GPS που αποκαλύπτουν τις κινήσεις του κατόχου, αλλά και φωτογραφίες που βρίσκονται στον κάδο απορριμμάτων.
Η πάγια θέση της Apple απέναντι σε αυτές τις πρακτικές είναι κάθετα αρνητική, βασισμένη στο επιχείρημα ότι η δημιουργία οποιασδήποτε «κερκόπορτας» για την εξυπηρέτηση των αρχών επιβολής του νόμου θέτει σε κίνδυνο όλους τους καταναλωτές ανεξαιρέτως. Οι μηχανικοί της εταιρείας υποστηρίζουν ότι ένα κενό ασφαλείας δεν διαθέτει ηθική πυξίδα για να ξεχωρίσει τον εξουσιοδοτημένο αστυνομικό από τον κυβερνοεγκληματία, τον ερευνητή από τον κατάσκοπο ενός αυταρχικού καθεστώτος. Κάθε φορά που ένα ψηφιακό εργαλείο διείσδυσης βλέπει το φως της δημοσιότητας, ανοίγει ο δρόμος για την εκμετάλλευσή του από ομάδες χάκερ που στοχεύουν στην υποκλοπή τραπεζικών κωδικών, ιατρικών αρχείων και εταιρικών μυστικών.
Διαβάστε επίσης
