

Προσοχή: Ψεύτικη επαλήθευση Cloudflare παγιδεύει χρήστες Windows και Mac
Νέα εκστρατεία ClickFix χρησιμοποιεί ψεύτικες σελίδες επαλήθευσης Cloudflare για να ξεγελάσει τους χρήστες Windows και Mac ώστε να εγκαταστήσουν κακόβουλο λογισμικό.
Σύνοψη
- Στοχεύει ταυτόχρονα λειτουργικά συστήματα Windows και συστήματα macOS προσαρμόζοντας δυναμικά τις εντολές που παρέχει.
- Βασίζεται αποκλειστικά στην κοινωνική μηχανική (social engineering), ξεγελώντας τον χρήστη ώστε να εκτελέσει ο ίδιος τον κακόβουλο κώδικα.
- Αξιοποιεί νόμιμα εργαλεία των υπολογιστών (PowerShell, Terminal) για να μην ανιχνεύεται εύκολα από τα λογισμικά προστασίας.
- Η γνήσια υπηρεσία της Cloudflare δεν ζητά ποτέ από τους επισκέπτες να χρησιμοποιήσουν συντομεύσεις πληκτρολογίου ή να ανοίξουν το τερματικό.
Η καθημερινή μας πλοήγηση στο διαδίκτυο περιλαμβάνει διαρκείς αυτοματοποιημένους ελέγχους οι οποίοι ξεχωρίζουν την πραγματική ανθρώπινη δραστηριότητα από τα κακόβουλα λογισμικά και τα bots. Η γνωστή οθόνη "Verify you are human" της εταιρείας Cloudflare αποτελεί πλέον ένα συνηθισμένο σημείο ελέγχου για την πρόσβαση σε αμέτρητες ιστοσελίδες παγκοσμίως. Οι κυβερνοεγκληματίες εκμεταλλεύονται την εξοικείωση μας με αυτούς τους ελέγχους, έχοντας δημιουργήσει μια άκρως πειστική απάτη η οποία καταφέρνει να προσπερνά τα παραδοσιακά συστήματα ασφαλείας.
Η νέα εκστρατεία διανομής κακόβουλου λογισμικού, γνωστή στους κύκλους της κυβερνοασφάλειας ως ClickFix ή TerminalFix, δεν βασίζεται σε κάποιο περίπλοκο τεχνικό σφάλμα, αλλά εκμεταλλεύεται ξεκάθαρα την ανθρώπινη ψυχολογία πείθοντας τους επισκέπτες να παραβιάσουν οι ίδιοι τον υπολογιστή τους.
Η διαδικασία της μόλυνσης ξεκινά τη στιγμή που ένας ανυποψίαστος χρήστης επισκέπτεται μια νόμιμη ιστοσελίδα, η οποία έχει ήδη παραβιαστεί από τους επιτιθέμενους. Μέσω ενός κρυμμένου σεναρίου εντολών στη γλώσσα JavaScript, φορτώνεται ένα αναδυόμενο παράθυρο που αντιγράφει σε επίπεδο pixel την εμφάνιση της πραγματικής επαλήθευσης Cloudflare, διατηρώντας τα ίδια χρώματα, την ίδια γραμματοσειρά και το γνώριμο πλαίσιο επιλογής (checkbox). Όταν ο χρήστης πατήσει το κουτάκι επιβεβαίωσης, η σελίδα χρησιμοποιεί λειτουργίες του web browser για να αντιγράψει σιωπηλά μια μεγάλη και περίπλοκη κακόβουλη εντολή στο πρόχειρο (clipboard) του λειτουργικού συστήματος, χωρίς να υπάρξει απολύτως καμία οπτική ένδειξη.
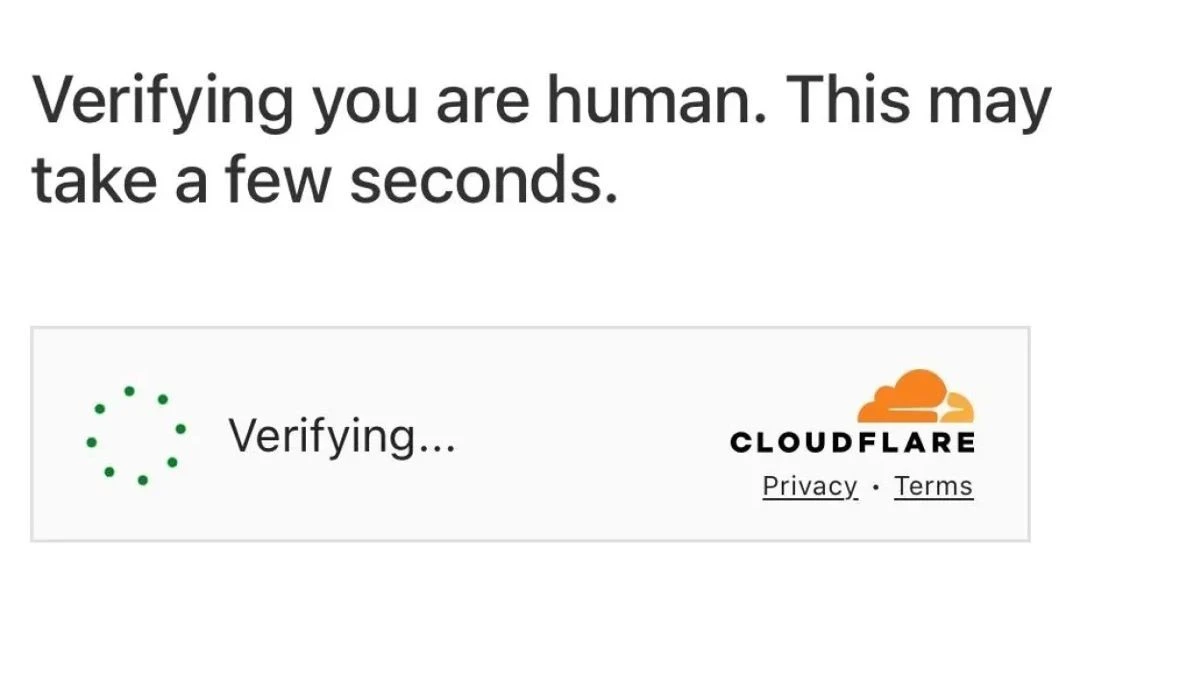
Αμέσως μετά, το σύστημα εμφανίζει ένα μήνυμα σφάλματος ή καθυστέρησης, ενημερώνοντας τον επισκέπτη πως η επιβεβαίωση χρειάζεται μη αυτόματη βοήθεια για να προχωρήσει. Το κακόβουλο παράθυρο προσαρμόζεται έξυπνα στο λειτουργικό σύστημα του θύματος, παρέχοντας εντελώς διαφορετικές οδηγίες για συστήματα Windows σε σχέση με συστήματα Mac. Στους υπολογιστές με λογισμικό της Microsoft, η ψεύτικη σελίδα καθοδηγεί τον χρήστη να πατήσει τον συνδυασμό πλήκτρων "Win + X" και έπειτα το γράμμα "I" (ή τον συνδυασμό "Win + R"), προκειμένου να ανοίξει τη γραμμή εντολών PowerShell ή το Windows Terminal με δικαιώματα διαχειριστή. Έπειτα του ζητά να κάνει επικόλληση τον υποτιθέμενο κωδικό επαλήθευσης, που δεν είναι τίποτα άλλο από την εντολή που είχε αντιγραφεί κρυφά προηγουμένως, και να πατήσει το Enter.
Αντίστοιχα, οι χρήστες των υπολογιστών της Apple λαμβάνουν οδηγίες να ανοίξουν την εφαρμογή Terminal. Η εντολή που επικολλούν εκεί εκτελεί συνήθως το νόμιμο εργαλείο curl προκειμένου να κατεβάσει το ωφέλιμο φορτίο της επίθεσης απευθείας από έναν απομακρυσμένο διακομιστή. Οι αναλυτές ασφαλείας παρατήρησαν πως οι επιτιθέμενοι χρησιμοποιούν διαφορετικούς servers ανάλογα με το σύστημα, καταγράφοντας παράλληλα τη γεωγραφική τοποθεσία, τη διεύθυνση IP και τη ζώνη ώρας του θύματος για να βελτιστοποιούν τις μελλοντικές τους επιθέσεις.
Η τεχνική εξέλιξη πίσω από τις εντολές του PowerShell αποδεικνύει την επιμονή των χάκερ. Αντί να κατεβάσουν άμεσα ένα παραδοσιακό εκτελέσιμο αρχείο (.exe) το οποίο θα μπλόκαρε το antivirus, οι εντολές χρησιμοποιούν συχνά το εργαλείο "Invoke-WebRequest" για να αντλήσουν περαιτέρω αρχεία μορφής JavaScript ή συμπιεσμένα πακέτα (.zip) από φαινομενικά αθώες πλατφόρμες όπως το GitHub. Στη συνέχεια, αξιοποιούν ενσωματωμένα εργαλεία των Windows για να εγκαταστήσουν παράνομα λογισμικά υποκλοπής (info-stealers) όπως το LunexStealer, τα οποία σαρώνουν τον υπολογιστή για αποθηκευμένους κωδικούς πρόσβασης, δεδομένα πιστωτικών καρτών και διαπιστευτήρια κρυπτονομισμάτων. Πολλές φορές, το κακόβουλο λογισμικό τροποποιεί το μητρώο (Registry) των Windows ώστε να εκτελείται αυτόματα κάθε φορά που ανοίγει ο υπολογιστής.
Η επιτυχία της μεθόδου ClickFix οφείλεται κυρίως στο γεγονός ότι μεταθέτει ολόκληρη την ευθύνη για την εκτέλεση του κώδικα στα χέρια του ιδιοκτήτη της συσκευής. Τα προγράμματα προστασίας από ιούς και τα τείχη προστασίας δυσκολεύονται εξαιρετικά να ανιχνεύσουν την απειλή εγκαίρως, επειδή η εντολή δίνεται εθελοντικά από τον ίδιο τον διαχειριστή μέσω απολύτως νόμιμων και απαραίτητων εργαλείων του λειτουργικού συστήματος. Οι εγκληματίες δημιουργούν επιτυχημένα μια απόλυτη ψευδαίσθηση ασφάλειας, αξιοποιώντας την τυφλή εμπιστοσύνη που δείχνουν οι περισσότεροι άνθρωποι απέναντι σε αναγνωρισμένα εμπορικά σήματα τεχνολογικών κολοσσών.
Η αποτελεσματική προστασία απέναντι σε παρόμοιες επιθέσεις κοινωνικής μηχανικής απαιτεί διαρκή ενημέρωση και κατανόηση του τρόπου με τον οποίο λειτουργούν οι σύγχρονοι έλεγχοι ασφαλείας. Είναι απολύτως κρίσιμο να γνωρίζουν όλοι πως καμία νόμιμη υπηρεσία ταυτοποίησης στο διαδίκτυο δεν πρόκειται ποτέ να ζητήσει την εισαγωγή πολύπλοκων εντολών σε περιβάλλον τερματικού για να επιτρέψει την προβολή μιας ιστοσελίδας. Εάν βρεθείτε ποτέ αντιμέτωποι με μια τέτοια εξωφρενική απαίτηση, η μόνη ορθή ενέργεια είναι να κλείσετε αμέσως την καρτέλα του web browser. Επιπλέον, οι διαχειριστές δικτύων στα εταιρικά περιβάλλοντα θα πρέπει να περιορίσουν τη χρήση της γραμμής εντολών μέσω αυστηρών ομαδικών πολιτικών, αποτρέποντας την ανεξέλεγκτη εκτέλεση μη εξουσιοδοτημένων σεναρίων.
Τεράστια ευθύνη αναλογεί προφανώς και στους ιδιοκτήτες των ιστοσελίδων που φιλοξενούν άθελά τους τον κακόβουλο κώδικα. Οι επιθέσεις αυτού του τύπου χρησιμοποιούν ευάλωτα διαδικτυακά portals ως βασικά οχήματα διανομής. Οι διαχειριστές συστημάτων διαχείρισης περιεχομένου, όπως η πλατφόρμα WordPress, οφείλουν να αναβαθμίζουν σχολαστικά όλα τα πρόσθετα και τα γραφικά θέματα που διατηρούν στους servers τους. Η απομάκρυνση παλαιών αρχείων, η υποχρεωτική ενεργοποίηση του ελέγχου ταυτότητας δύο παραγόντων και οι τακτικές σαρώσεις των βάσεων δεδομένων αποτελούν απαραίτητα βήματα για την εξασφάλιση ενός ασφαλούς διαδικτύου, μειώνοντας δραστικά τις πιθανότητες να μετατραπεί μια αθώα ιστοσελίδα σε παγίδα για χιλιάδες ανυποψίαστους επισκέπτες.
Διαβάστε επίσης
