

Νέες κυβερνοεπιθέσεις καταστρέφουν τρόφιμα σε ευρωπαϊκά σούπερ μάρκετ
Νέο κύμα κυβερνοεπιθέσεων σε ευρωπαϊκά σούπερ μάρκετ παραβιάζει τα συνδεδεμένα IoT ψυγεία και αυξάνει απομακρυσμένα τις θερμοκρασίες στους 50°C.
Σύνοψη
- Αλυσίδες σούπερ μάρκετ σε Βέλγιο, Σουηδία, Λουξεμβούργο και Εσθονία δέχθηκαν οργανωμένες κυβερνοεπιθέσεις με στόχο τις μονάδες ψύξης.
- Οι χάκερ απέκτησαν απομακρυσμένη πρόσβαση στα συστήματα ελέγχου και αύξησαν τις θερμοκρασίες έως τους 50 βαθμούς Κελσίου μέσα στη νύχτα.
- Η αλλοίωση των ευπαθών προϊόντων προκάλεσε οικονομικές ζημιές εκατομμυρίων ευρώ, με χιλιάδες τόνους τροφίμων να καταλήγουν στα σκουπίδια.
- Η διασύνδεση των επαγγελματικών καταψυκτών στο διαδίκτυο για λόγους απομακρυσμένης συντήρησης αναδεικνύει κρίσιμα κενά στην ασφάλεια των βιομηχανικών εγκαταστάσεων IoT.
Μια πρωτοφανής κλιμάκωση καταγράφεται στον τομέα του σύγχρονου κυβερνοπολέμου, καθώς τα ψηφιακά χτυπήματα μεταφέρονται πλέον από τους διακομιστές δεδομένων στις φυσικές υποδομές τροφοδοσίας των ευρωπαϊκών κρατών. Οι μεγάλες αλυσίδες σούπερ μάρκετ σε χώρες όπως το Βέλγιο, η Σουηδία, το Λουξεμβούργο και η Εσθονία αντιμετωπίζουν ένα εξαιρετικά οργανωμένο κύμα ψηφιακών παραβιάσεων που στοχεύει αποκλειστικά τα συστήματα βιομηχανικής ψύξης των εγκαταστάσεων τους.
Οι αναφορές επιβεβαιώνουν ότι οι hackers διεισδύουν ανενόχλητοι στα τοπικά δίκτυα των καταστημάτων τροφίμων και τροποποιούν δραματικά τις ρυθμίσεις των θερμοστατών. Η μεθοδολογία των δραστών μετατρέπει ουσιαστικά τους καταψύκτες σε φούρνους, προκαλώντας την άμεση και ανεπανόρθωτη αλλοίωση ευπαθών προϊόντων αξίας πολλών εκατομμυρίων ευρώ.
Η απόλυτη τεχνολογική εξάρτηση των σύγχρονων εμπορικών εγκαταστάσεων από το Διαδίκτυο των Πραγμάτων (IoT) δημιουργεί πρωτόγνωρες ευπάθειες που μόλις τώρα αρχίζουν να γίνονται πλήρως κατανοητές από τις διοικήσεις των λιανεμπορικών κολοσσών. Ένα απολύτως χαρακτηριστικό παράδειγμα αποτελεί η περίπτωση του καταστήματος Ica Kvantum στη Σουηδία, όπου οι διαχειριστές διαπίστωσαν σοκαρισμένοι μέσα στη νύχτα ότι η θερμοκρασία των ψυγείων τους είχε αυξηθεί απομακρυσμένα στους 50 βαθμούς Κελσίου, οδηγώντας στην ολοκληρωτική καταστροφή όλων των αποθεμάτων κρέατος και γαλακτοκομικών.
Εκπρόσωπος της ανταγωνιστικής σουηδικής αλυσίδας Coop επιβεβαίωσε ότι μη εξουσιοδοτημένοι χρήστες κατάφεραν να παραβιάσουν τα πρωτόκολλα ελέγχου κλιματισμού και ψύξης σε ένα τμήμα των καταστημάτων τους, υπογραμμίζοντας την τρομακτική έκταση του προβλήματος στην ευρωπαϊκή αγορά. Ο ολλανδικός όμιλος Ahold Delhaize απέδωσε σε ένα μαζικό περιστατικό πληροφορικής τις ξαφνικές αλλαγές θερμοκρασίας που παρατηρήθηκαν σε δεκάδες μονάδες ψύξης των εγκαταστάσεών του στο Βέλγιο και το Λουξεμβούργο.
Πώς οι χάκερ αποκτούν πρόσβαση στα συστήματα ψύξης τροφίμων;
Οι σύγχρονες μονάδες ψύξης των σούπερ μάρκετ παραμένουν μόνιμα συνδεδεμένες στο διαδίκτυο για την υποστήριξη λειτουργιών απομακρυσμένης συντήρησης και την αποστολή αυτοματοποιημένων ειδοποιήσεων βλαβών, γεγονός που επιτρέπει στους επιτιθέμενους να εκμεταλλευτούν κενά ασφαλείας στα δίκτυα IoT, να παρακάμψουν τα τοπικά πρωτόκολλα ελέγχου και να ρυθμίσουν εξ αποστάσεως τους θερμοστάτες έως και τους 50 βαθμούς Κελσίου.
- Απουσία αρχιτεκτονικής Zero Trust: Τα βιομηχανικά συστήματα IoT των καταστημάτων λιανικής λειτουργούν συχνά χωρίς αυστηρούς μηχανισμούς ελέγχου ταυτότητας.
- Ανεπαρκής διαχωρισμός δικτύου: Παρατηρείται ελλιπής απομόνωση (network segmentation) μεταξύ των συστημάτων ελέγχου ψύξης και του κεντρικού δικτύου του καταστήματος.
- Εργοστασιακοί κωδικοί πρόσβασης: Πολλές επιθέσεις βασίζονται στην απλή εκμετάλλευση προεπιλεγμένων κωδικών που οι εγκαταστάτες αμελούν να αλλάξουν.
Η τάση ψηφιοποίησης των βιομηχανικών υποδομών έχει οδηγήσει στην ενσωμάτωση συνδεσιμότητας Wi-Fi ή Ethernet ακόμα και στους πιο απλούς αισθητήρες θερμοκρασίας των καταψυκτών λιανικής πώλησης. Οι κατασκευαστές των επαγγελματικών λύσεων ψύξης προωθούν αυτά τα ψηφιακά χαρακτηριστικά ως πολύτιμα εργαλεία μείωσης του κόστους συντήρησης, αφού οι τεχνικοί μπορούν πλέον να ελέγχουν τη σωστή λειτουργία του συμπιεστή από τα κεντρικά τους γραφεία χωρίς να χρειάζεται να σπαταλούν χρόνο για φυσική παρουσία στο εκάστοτε κατάστημα. Η υλοποίηση αυτών των συστημάτων γίνεται τις περισσότερες φορές με αποκλειστικό γνώμονα την ευκολία χρήσης και όχι την κυβερνοασφάλεια, αφήνοντας τις πλέον κρίσιμες υποδομές συντήρησης εκτεθειμένες στο δημόσιο διαδίκτυο χωρίς στοιχειώδη κρυπτογράφηση ή έλεγχο ταυτότητας πολλαπλών παραγόντων.
Το τεχνικό κενό διογκώνεται από το γεγονός ότι τα περιφερειακά υποκαταστήματα δεν διαθέτουν εξειδικευμένο προσωπικό πληροφορικής για τη διαρκή διαχείριση και ενημέρωση αυτών των τοπικών συσκευών. Οι εταιρείες εγκατάστασης των ψυγείων παραδίδουν συνήθως τον εξοπλισμό αφήνοντας τις εργοστασιακές ρυθμίσεις ασφαλείας ανέπαφες, δημιουργώντας με αυτόν τον τρόπο ένα εξαιρετικά προβλέψιμο και φιλικό περιβάλλον για τους κακόβουλους δρώντες που σαρώνουν μανιωδώς το διαδίκτυο αναζητώντας ανοιχτές θύρες επικοινωνίας. Οι επιθέσεις λαμβάνουν χώρα σχεδόν αποκλειστικά τις μεταμεσονύκτιες ώρες προκειμένου να μεγιστοποιηθεί ο χρόνος αυξημένης θερμοκρασίας μέχρι την ανακάλυψη της εκτεταμένης δολιοφθοράς από το προσωπικό της πρωινής βάρδιας, καθιστώντας αδύνατη τη διάσωση των προϊόντων.
Το χρονικό των επιθέσεων και η αδυναμία των ελεγκτικών μηχανισμών
Η τρέχουσα εξέλιξη στις χώρες της βόρειας και κεντρικής Ευρώπης δεν αποτελεί ένα μεμονωμένο φαινόμενο αλλά μια εξαιρετικά οργανωμένη κλιμάκωση μιας μεθοδολογίας που δοκιμάστηκε με τεράστια επιτυχία στο πολύ πρόσφατο παρελθόν. Μόλις τον προηγούμενο μήνα, εκατοντάδες εγκαταστάσεις ψύξης μεγάλων γαλλικών σούπερ μάρκετ βρέθηκαν ταυτόχρονα στο στόχαστρο παρόμοιων ψηφιακών επιθέσεων, οδηγώντας σε τεράστια απόρριψη προϊόντων και προκαλώντας έναν άνευ προηγουμένου επιχειρηματικό πανικό στις εφοδιαστικές αλυσίδες της δυτικής Ευρώπης. Οι αναλυτές κυβερνοασφάλειας συνδέουν πλέον εντελώς ανοιχτά αυτά τα συμβάντα στα καταστήματα τροφίμων με τις εξίσου ύποπτες και ανεξήγητες δυσλειτουργίες που καταγράφηκαν στους καταψύκτες στρατιωτικών βάσεων των ηπα. Αυτή η παράλληλη δραστηριότητα υποδηλώνει πολύ έντονα ότι οι δράστες ίσως να μην είναι απλές ομάδες εκβιαστών που αναζητούν λύτρα, αλλά κρατικά χρηματοδοτούμενες οργανώσεις χάκερ που δοκιμάζουν συστηματικά την αντοχή των δυτικών υποδομών σε περίοδο ειρήνης.
Διαβάστε επίσης
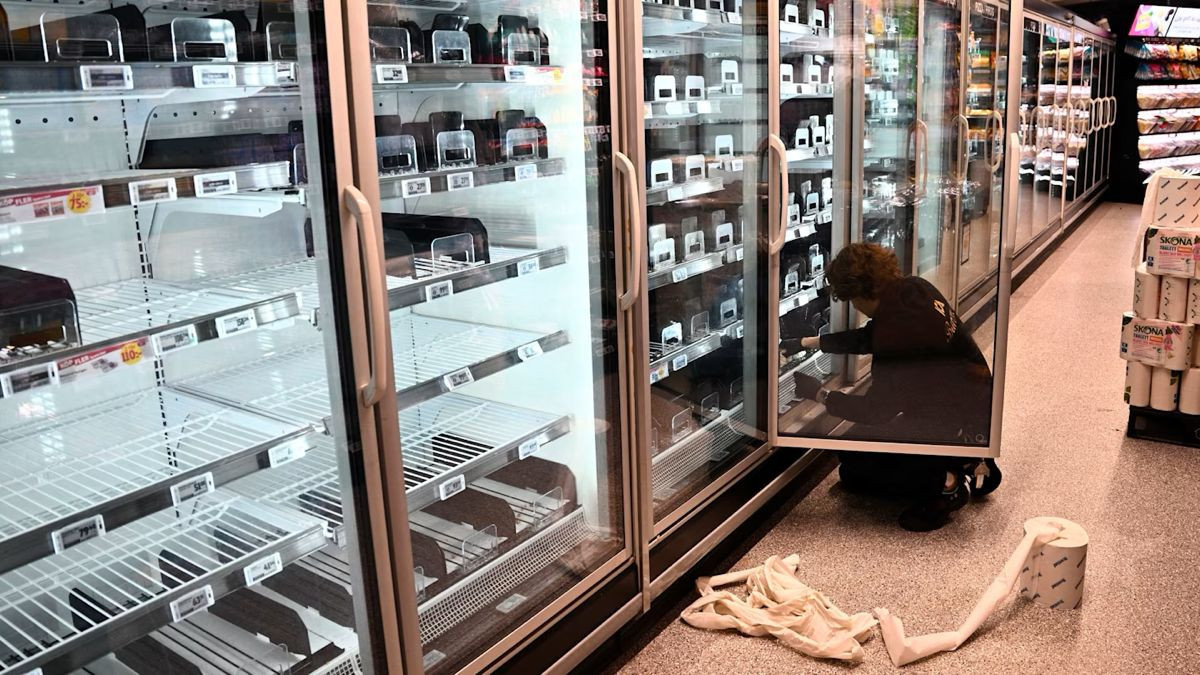
Οι παραδοσιακοί ελεγκτικοί μηχανισμοί των καταστημάτων αποδεικνύονται εντελώς ανεπαρκείς απέναντι σε τέτοιου είδους ασύμμετρες απειλές. Τα εξελιγμένα συστήματα συναγερμού που θα έπρεπε υπό κανονικές συνθήκες να ειδοποιούν τους υπευθύνους για τις απότομες αυξομειώσεις της θερμοκρασίας τίθενται και αυτά εκτός λειτουργίας από τους εισβολείς, δεδομένου ότι αποτελούν αναπόσπαστο μέρος του ίδιου ακριβώς ευάλωτου οικοσυστήματος IoT. Οι διαχειριστές των καταστημάτων έρχονται το επόμενο πρωί αντιμέτωποι με μια χαώδη και αποκρουστική κατάσταση κατά την άφιξή τους, αντικρίζοντας χιλιάδες λίτρα αλλοιωμένων γαλακτοκομικών,επικίνδυνα κατεστραμμένα κρέατα και εντελώς λιωμένα κατεψυγμένα προϊόντα.
Ο συνολικός αντίκτυπος αυτών των ψηφιακών επιδρομών υπερβαίνει κατά πολύ την άμεση οικονομική ζημιά για τις πληγείσες αλυσίδες λιανικής. Δημιουργείται ένας άμεσος και εξαιρετικά σοβαρός κίνδυνος για τη δημόσια υγεία στην περίπτωση που τα εν μέρει αλλοιωμένα τρόφιμα δεν εντοπιστούν απολύτως εγκαίρως από το προσωπικό και καταλήξουν τελικά στα καλάθια των καταναλωτών. Η μαζική και αναγκαστική απόρριψη χιλιάδων τόνων τροφίμων επιβαρύνει ταυτόχρονα σε τεράστιο βαθμό το περιβαλλοντικό αποτύπωμα των αστικών κέντρων, αναδεικνύοντας τις πολυδιάστατες συνέπειες που κρύβει η απουσία ισχυρής κυβερνοασφάλειας.

Διαβάστε επίσης
