

Hackers παραβίασαν εφαρμογές συναγερμού σε Κίεβο και Μόσχα - Έστειλαν μηνύματα για πυρηνικά χτυπήματα
Οι κρατικές εφαρμογές προειδοποίησης αεροπορικών επιδρομών στην Ουκρανία και τη Ρωσία έπεσαν θύματα εκτεταμένης κυβερνοεπίθεσης αργά το βράδυ της Κυριακής, εκπέμποντας ψευδείς ειδοποιήσεις για πυρηνικά χτυπήματα.
Σύνοψη
- Οι κρατικές εφαρμογές προειδοποίησης αεροπορικών επιδρομών στην Ουκρανία έπεσαν θύματα εκτεταμένης κυβερνοεπίθεσης αργά το βράδυ της Κυριακής, εκπέμποντας ψευδείς ειδοποιήσεις.
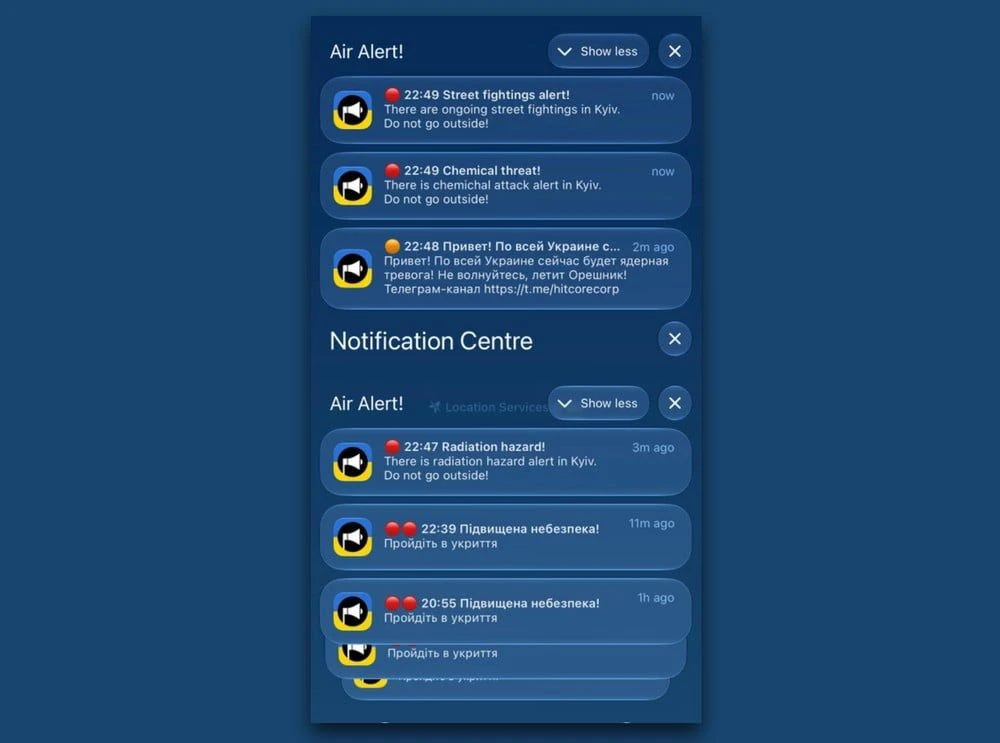
- Τα παραπλανητικά μηνύματα, τα οποία εστάλησαν με τη μορφή push notifications σε εκατομμύρια χρήστες, προειδοποιούσαν για δήθεν ραδιενεργό κίνδυνο και επίθεση με υπερηχητικούς πυραύλους Oreshnik.
- Λίγες ώρες αργότερα, μια πανομοιότυπη επίθεση στόχευσε τις αντίστοιχες εφαρμογές έκτακτης ανάγκης της Ρωσίας, επιβεβαιώνοντας τη χρήση κυβερνοόπλων και από τις δύο πλευρές.
- Η ρωσόφωνη ομάδα hackers με την ονομασία Hitcore ανέλαβε την ευθύνη μέσω καναλιών στο Telegram, ενώ οι ουκρανικές αρχές αναγκάστηκαν να απενεργοποιήσουν προσωρινά τις ειδοποιήσεις της εφαρμογής.
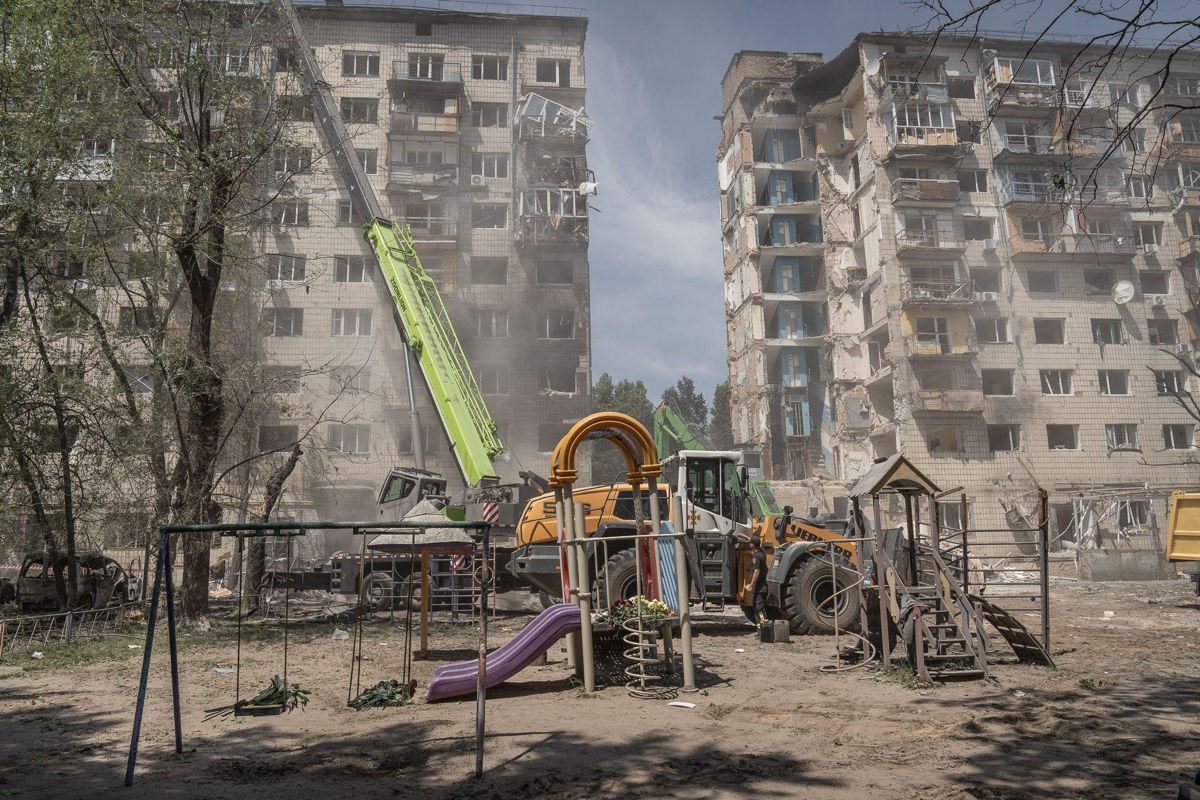
Η ψηφιακή διάσταση των σύγχρονων ενόπλων συγκρούσεων κλιμακώθηκε δραματικά αργά το βράδυ της Κυριακής, καθώς οι υποδομές πολιτικής προστασίας της Ουκρανίας υπέστησαν μια άνευ προηγουμένου παραβίαση των συστημάτων τους. Εκατομμύρια πολίτες έλαβαν στα smartphones τους ειδοποιήσεις έκτακτης ανάγκης, οι οποίες προειδοποιούσαν για άμεσο χτύπημα με χημικά όπλα, ακολουθούμενες από μηνύματα για υψηλά επίπεδα ραδιενέργειας.
Ο τρόμος εντάθηκε ραγδαία στους δρόμους του Κιέβου εξαιτίας επιπρόσθετων μηνυμάτων στη ρωσική γλώσσα, τα οποία διατείνονταν ότι ρωσικοί υπερηχητικοί βαλλιστικοί πύραυλοι τύπου Oreshnik βρίσκονταν καθ' οδόν προς τον στόχο τους. Οι αναφορές των κατοίκων περιγράφουν τον πανικό που επικράτησε, με δεκάδες χιλιάδες ανθρώπους να σπεύδουν στα καταφύγια εγκαταλείποντας τα σπίτια τους, πιστεύοντας πως η απόλυτη καταστροφή αποτελούσε ζήτημα λεπτών.
Η τεχνική ανατομία της κυβερνοεπίθεσης
Οι αναλυτές κυβερνοασφάλειας διαπιστώνουν μια μεθοδική διείσδυση στους διακομιστές που υποστηρίζουν το backend σύστημα της εφαρμογής ειδοποιήσεων. Οι εισβολείς απέκτησαν πρόσβαση στα κλειδιά του API (Application Programming Interface), παρακάμπτοντας τα πρωτόκολλα ελέγχου ταυτότητας, αποκτώντας έτσι τη δυνατότητα να αποστέλλουν μαζικά push notifications σε κάθε τερματική συσκευή που είχε εγκατεστημένο το λογισμικό. Τα μηνύματα διανεμήθηκαν σε τρεις διαφορετικές γλώσσες, ουκρανικά, αγγλικά και ρωσικά, ενσωματώνοντας, ωστόσο, αρκετά εμφανή ορθογραφικά και συντακτικά σφάλματα, τα οποία πρόδωσαν την κακόβουλη προέλευσή τους στους πιο παρατηρητικούς χρήστες.
Το Υπουργείο Ψηφιακού Μετασχηματισμού της Ουκρανίας αντέδρασε αναστέλλοντας άμεσα την κεντρική λειτουργία του λογισμικού, συμβουλεύοντας τους πολίτες να αγνοούν τα μηνύματα και να αποφεύγουν αυστηρά το πάτημα ενσωματωμένων συνδέσμων που πιθανώς οδηγούσαν σε κακόβουλες σελίδες συλλογής δεδομένων (phishing). Η ρωσόφωνη ομάδα hackers Hitcore έσπευσε να αναλάβει την ευθύνη της επίθεσης μέσω δημοσιεύσεων στο ρωσικό δίκτυο του Telegram, αν και οι επίσημες ουκρανικές αρχές διατηρούν επιφυλάξεις για την απόλυτη ταυτοποίηση των δραστών, γνωρίζοντας πως πολλές ομάδες κυβερνοεγκληματιών διεκδικούν συχνά την προσοχή για επιθέσεις που οργανώνονται από κρατικές υπηρεσίες πληροφοριών.
Αντίποινα και επέκταση στο ρωσικό δίκτυο
Ελάχιστες ώρες μετά το ψηφιακό χάος που προκλήθηκε στην ουκρανική επικράτεια, το μέτωπο του κυβερνοχώρου αντέστρεψε την κατεύθυνση του, πλήττοντας άμεσα τις αντίστοιχες κρατικές υποδομές της Ρωσίας. Νωρίς το πρωί της Δευτέρας, οι ρωσικές εφαρμογές συναγερμού άρχισαν να εκπέμπουν αντίστοιχα παραπλανητικά μηνύματα προς τον ρωσικό πληθυσμό, αναγκάζοντας το Κρεμλίνο να παραδεχτεί δημόσια την εκτεταμένη δυσλειτουργία.
Ο εκπρόσωπος της ρωσικής κυβέρνησης, Ντμίτρι Πεσκόφ, επιβεβαίωσε την ύπαρξη των επιθέσεων, υπογραμμίζοντας πως οι ρωσικές κρατικές υπηρεσίες υφίστανται διαρκή ψηφιακή πολιορκία, αντιμετωπίζοντας πλέον υπερσύγχρονες επιθέσεις που αξιοποιούν εργαλεία τεχνητής νοημοσύνης για τον εντοπισμό τρωτών σημείων στον κώδικα.
Το ζήτημα της αρχιτεκτονικής: APIs εναντίον Cell Broadcast
Η κατάρρευση της αξιοπιστίας αυτών των συστημάτων επαναφέρει στο προσκήνιο έναν κρίσιμο τεχνολογικό διάλογο σχετικά με τον τρόπο σχεδιασμού των εθνικών δικτύων προειδοποίησης, με άμεσες προεκτάσεις για την ελληνική και την ευρωπαϊκή αγορά. Οι εφαρμογές που βασίζονται στο διαδίκτυο και αποστέλλουν push notifications από κεντρικούς servers αποδεικνύονται δομικά επισφαλείς έναντι στοχευμένων επιθέσεων, καθώς η παραβίαση ενός και μόνο κεντρικού συστήματος επιτρέπει στον εισβολέα να ελέγξει εκατομμύρια οθόνες ταυτόχρονα. Αντίθετα, η τεχνολογία Cell Broadcast (Εκπομπή Κυψέλης), πάνω στην οποία στηρίζεται το ελληνικό σύστημα 112, ακολουθεί μια εντελώς διαφορετική και απείρως πιο ασφαλή φιλοσοφία αρχιτεκτονικής.
Το Cell Broadcast δεν απαιτεί σύνδεση στο διαδίκτυο, ούτε κατέβασμα εφαρμογών, καθώς εκπέμπει ραδιοκύματα απευθείας από τις κεραίες τηλεπικοινωνιών προς απολύτως όλες τις συνδεδεμένες συσκευές εντός της τοπικής εμβέλειας. Για να καταφέρει ένας hacker να στείλει ψευδές μήνυμα μέσω Cell Broadcast, θα πρέπει να παραβιάσει τα υλικά συστήματα διαχείρισης των ίδιων των παρόχων τηλεπικοινωνιών σε εθνικό επίπεδο, καθιστώντας την απομακρυσμένη εκμετάλλευση από άλλη χώρα σχεδόν αδύνατη από τεχνικής άποψης.
Διαβάστε επίσης
